
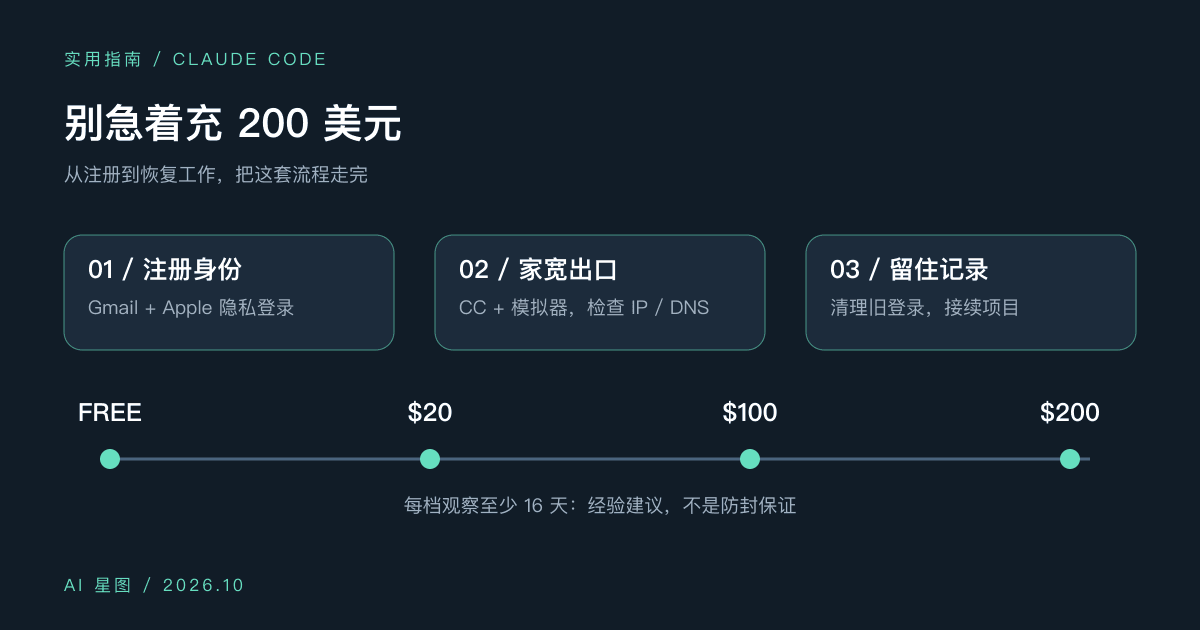
Claude Code 使用秘籍:别急着充 200 美元,先走完这套流程
也许是 Fable 5.5 太过领先,最近刷 X,看到的却不只是模型有多强,还有大家对 A/ 封号的吐槽。有人折腾了好几个账号,也有人干脆表示,不想再耗下去了。大家苦封号久矣。
但换个角度想,可能更重要的,不是想尽办法保证账号永远不被封,而是:真被封了,怎么尽快重新开始,让手头的项目接着往下走?
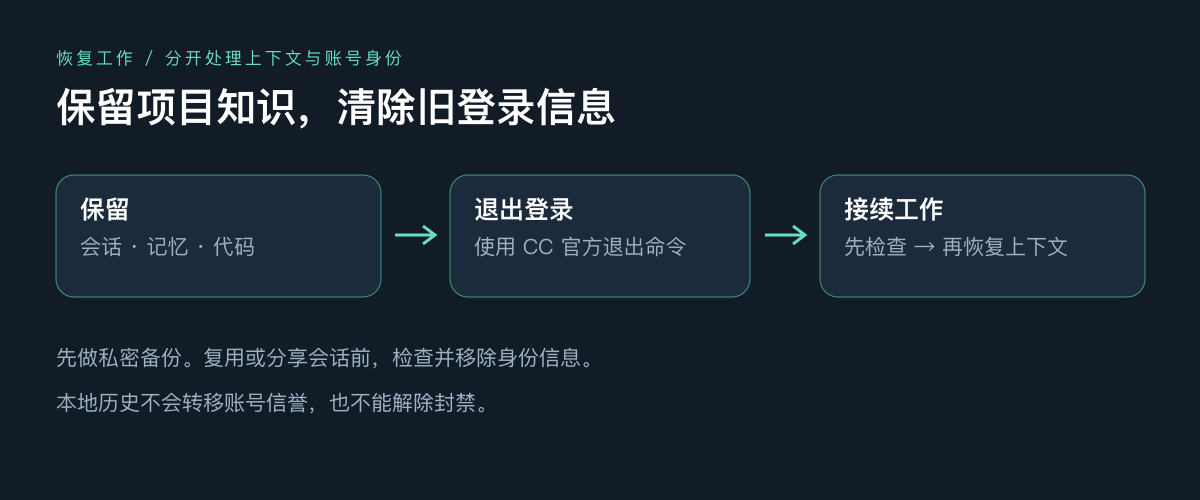
第一件事,先备份 CC 的使用记录,再退出旧登录、清理旧账号信息。之前聊过什么、项目做到哪一步,这些都要留下,别一键清空后又从头解释。
然后才是重新检查账号、家宽、时区和付款方式。订阅别急着冲 200 美元,日常也别把单个账号使劲蹬。
下面把我的操作顺序写清楚:先保住记录,再整理环境,最后按需付费。 我日常只用 Claude Code,简称 CC;手机或模拟器负责注册和付款,写代码回到终端,不用网页聊天和桌面端。配置示例和清理脚本都放在文中,首次使用可以跳过旧账号清理。
先看清单,照这个顺序来
| 要做什么 | 我的做法 |
|---|---|
| 被封号后重来 | 先备份使用记录,再退出旧登录、清理旧账号信息;首次使用跳过 |
| 准备账号 | Gmail 注册美区 Apple ID,或用 Google 账号登录 Google Play |
| 配好网络 | Clash Verge 接 Cliproxy 美国家宽,电脑和模拟器都查 IP、DNS |
| 设置 CC | 单独设洛杉矶时区、英文语言环境,照常用中文提问 |
| 开始订阅 | Free → 20 → 100 → 200 美元,每档留半个月以上,够用就不升 |
下面按步骤来。
被封号后重来:先备份记录,再逐项清理本地环境
项目做到一半,账号出问题已经够烦了。要是连聊天记录、项目记忆也一起清空,下次还得从头交代。
先备份,再退出旧登录,最后检查残留配置和网络。顺序别反。 从 CC 登录到桌面端、浏览器和网络,按下面的顺序检查。首次使用可以跳过旧数据清理,但仍要检查网络和认证来源。
1. 先分清哪些保留、哪些清理
| 对象 | 怎么处理 |
|---|---|
| CC 会话、文件历史、项目记忆、代码 | 先备份,继续保留 |
| CC 旧登录、残留账号字段 | 先官方退出,再核对残留 |
| API key、Token、网关地址、凭据助手 | 按来源检查,移除已停用的配置 |
| Claude Desktop 应用数据、HTTP 存储、偏好设置 | 用过桌面端才检查;需要重置时先备份再移走 |
| macOS 钥匙串 | 核对具体应用和账号,只处理已确认的旧凭据 |
| 浏览器 Cookie、站点存储、Chrome Profile | 只处理需要退出的站点;保留其他网站资料 |
| 代理、DNS、WebRTC、IPv6、时区和语言 | 检查实际结果,修正不符合预期的配置 |
本地清理用于整理登录状态和排查配置,不能解除服务端封禁。 以下检查用于定位配置问题,不代表 Anthropic 的封禁判定规则。
2. 备份 CC:别把工作记录和账号一起删了
先结束 CC 的任务,关闭终端、IDE 内的 CC 会话,以及可能继续写入配置的后台任务。保存代码,并记下:项目目标、做到哪了、下一步、关键文件。
默认目录下,重点检查这些资料:
~/.claude/projects/
~/.claude/history.jsonl
~/.claude/file-history/
~/.claude/CLAUDE.md
~/.claude/settings.json
~/.claude/skills/
~/.claude.json
projects/ 内的会话与项目记忆要保留。项目目录里的 .claude/、CLAUDE.md、代码和未提交改动也单独备份;不要只备份用户目录。
下载保留历史的清理脚本,在下载目录执行:
bash cc-preserve-history.sh             # 先预览
bash cc-preserve-history.sh --execute   # 备份后退出
这个脚本的范围要看清:
- 将存在的
projects/、history.jsonl、file-history/、用户级CLAUDE.md和.claude.json备份到~/.cc-history-backups/history-*。 - 调用
claude auth logout。退出失败就停止后续清理,保留备份。 - 退出成功后,只删除
.claude.json中残留的oauthAccount字段。 - 保留原处的会话、记忆、设置和 skills。保留不等于已备份:脚本不备份
settings.json、skills/或项目代码,需要自行备份。 - 遇到自定义
CLAUDE_CONFIG_DIR,或根配置路径是符号链接时,脚本停止,交由手动核对。
脚本不清 Desktop、浏览器、网关、环境变量或聊天正文中的旧邮箱、账号 ID、密钥。原始备份也可能含凭据,只在本地私密保管,分享交接笔记前先脱敏。不要为了退出账号,直接删除或移走整个 ~/.claude 目录。
3. 退出 CC,再查环境变量和凭据助手
不用脚本时,先完成上面的备份,再按顺序运行。已经用脚本退出的,只需核对状态:
claude auth status
claude auth logout
claude auth status
claude auth logout 是官方退出命令。检查结果时要区分订阅登录和其他认证来源。CLI 命令说明
重点核对这些变量:
ANTHROPIC_API_KEY
ANTHROPIC_AUTH_TOKEN
CLAUDE_CODE_OAUTH_TOKEN
ANTHROPIC_BASE_URL
CLAUDE_CONFIG_DIR
到 ~/.zshrc、~/.zprofile、~/.bashrc、项目 .env、IDE 启动环境和后台服务配置中,移除已停用的旧配置。检查用户级、项目级 settings.json、settings.local.json 中的 env 和 apiKeyHelper。只在当前终端 unset,下次启动仍可能被配置文件重新写入。设置文件说明
macOS 上,CC 凭据通常在钥匙串中,也可能使用 .credentials.json;自定义 CLAUDE_CONFIG_DIR 需要单独核对。优先让官方退出流程处理凭据,不猜名称批量删钥匙串。认证存储说明
检查时只记录变量名、文件位置和是否仍启用,不把 Token 或 API key 复制到聊天、截图或公开文章。
4. 用过 Claude Desktop:数据目录、HTTP 存储、偏好设置都要查
我日常只用 CC,但以前装过桌面端或配置过第三方推理的人,还要检查 Desktop。卸载 App 本体,不代表本地登录和配置都已清理。
先在应用中退出账号,再用 Command + Q 完全退出。检查下面四个位置。不同版本使用的目录可能不同,只处理本机实际存在、且需要重置的项目:
~/Library/Application Support/Claude-3p
~/Library/Application Support/Claude
~/Library/HTTPStorages/com.anthropic.claudefordesktop
~/Library/Preferences/com.anthropic.claudefordesktop.plist
Claude-3p:使用第三方推理时需要检查的数据目录。Claude:普通桌面端的数据和配置目录;不要漏掉需要保留的会话或 MCP 配置。HTTPStorages/...:对应应用的 HTTP 存储。Preferences/...plist:对应应用的偏好设置。
先用 Finder 的“前往文件夹”检查路径。确认需要重置后,把对应目录或文件移到私密备份目录,不直接整批删除。下面以已确认存在、需要重置的 Claude-3p 为例,在 Desktop 完全退出后执行:
claude_desktop_backup="$HOME/.claude-desktop-backups/$(date +%Y%m%d-%H%M%S)"
(umask 077; mkdir -p "$claude_desktop_backup") &&   mv "$HOME/Library/Application Support/Claude-3p" "$claude_desktop_backup/"
其他路径逐项核对后处理。移走数据目录可能让本地会话、设置或扩展暂时不可用;先确认备份可用。恢复时也不要把旧凭据和网关配置原样覆盖回来。
5. 钥匙串和第三方网关:不能只删文件夹
Desktop 的 Claude-3p 数据与钥匙串要一起检查。 只移走数据目录,旧凭据仍可能留在钥匙串。
- 打开 macOS“钥匙串访问”。
- 分别搜索
Claude、Anthropic,以及自己使用过的网关名称。 - 核对条目的服务名、账号和关联应用,区分 CC、Desktop 与其他服务。
- 只删除已经确认停用、且属于本次清理范围的旧凭据。不能确认的先保留,勿删除整个登录钥匙串。
用过 Desktop 第三方 inference gateway 的,再检查这些字段:
| 字段 | 检查内容 |
|---|---|
Gateway base URL | 是否还指向旧网关 |
Credential kind | 当前认证方式是否符合预期 |
Static API key / Gateway API key | 是否仍保存或引用旧密钥 |
| 网关认证头、备用线路 | 是否仍注入旧凭据,或回退到旧订阅 |
这些字段可以在 Desktop 的第三方推理配置中出现,具体入口随版本变化。Cloudflare 的 Desktop 网关配置说明
网关、OpenClaw、代理 API key 各自有配置来源。逐一退出或移除旧连接;需要废弃的密钥,还要到签发它的服务撤销。删除本地副本不会自动撤销服务端密钥。
6. 浏览器:处理旧登录,不反复清整个 Profile
- 在需要退出的 Chrome Profile 中退出 Claude;确需重置登录时,再清 Claude 对应站点的 Cookie 和站点存储。
- 一个账号固定一个 Chrome Profile,避免多个账号混用同一个 Profile 后登错。
- 不要频繁清 Cookie 后立即登录,也不要来回切换 Apple、Google、邮箱登录。
- 清 Cookie 不会重置浏览器的全部设备特征。Canvas、WebGL 等信息也不是 Cookie;不需要为“清干净”反复修改指纹。
- 检查 Chrome 的 Secure DNS 是否绕过预期 DNS 路径。
- 如果同时使用 Chrome、Claude Desktop 和 CC,分别核对三者实际线路。
7. 网络残留:把系统代理、DNS、WebRTC、IPv6 查完整
清完登录,再检查请求从哪里出去。我排查时遇到过:出口显示香港,但 DNS 检测出现中国移动。当时 Clash 上游仍保留 dns.alidns.com、doh.pub、223.5.5.5。
macOS 可以运行以下只读检查:
scutil --proxy | grep -E 'HTTPEnable|HTTPSEnable|SOCKSEnable'
scutil --dns | sed -n '1,40p'
dig +short claude.ai
dig +short claude.ai @127.0.0.1 -p 53
如果采用 TUN 开、系统代理关、本地 DNS 接管 的方案,可以这样核对:
HTTPEnable、HTTPSEnable、SOCKSEnable应为0。这不等于 TUN 关闭,也不要求scutil --proxy的所有字段都是0。- 如果配置了
127.0.0.1:53DNS 监听,核对系统解析器是否指向它,再测试最后一条dig。没有启用这个监听地址时,查询失败不能直接判定为 DNS 泄漏。 - 使用 fake-ip 模式时,可能返回 fake-ip 地址;其他模式可能返回真实解析结果。单条
dig成功不能证明没有泄漏。 - 若目标是让相关解析走指定出口,核对上游与 fallback,检查是否混入
223.*、114.*、alidns、doh.pub等非预期解析路径。
系统代理和 TUN 是否同时开启,要按实际配置验证,不把某一套开关组合当作所有机器的标准。
然后在Net.Coffee Claude 检测页逐项看:
- 出口 IP、国家/城市、运营商与 ASN、IP 属性和风险提示。
- DNS、UDP/WebRTC 的出口是否符合预期。
- IPv4、IPv6 是否走不同地区;不使用 IPv6 的方案要确认它没有旁路直连。
- 时区、语言、系统和浏览器信息是否符合自己的设置。
- Canvas、WebGL 信息是否异常频繁变化。
电脑和模拟器各测一次,再到 Clash Verge 的 Connections 检查 CC、Desktop、Chrome 的实际线路。检测页的 Trust Score 只代表第三方检测结果,不能证明账号不会被封。 IPv6 重点看是否绕过预期线路、是否影响连接,不必仅因启用了 IPv6 就认定环境有问题。
8. 清理之后保持稳定,别每天重置一遍
环境整理好后,日常留意这些变化:
- 网络:避免频繁切换国家、城市、ASN,或在住宅与机房出口间来回换。公共机场、共享代理、IDC VPS、被标记的 ASN 都要检查实际质量。
- 设备:避免频繁换机器、终端环境和浏览器 Profile;不要让不同客户端走到不同出口。
- 时区与语言:主力机可按实际使用习惯选择新加坡或台北时区,专用备用机也可与家宽地区保持一致。我的 Mac 保持新加坡时区,只给 CC 设置洛杉矶时区,具体配置见下文。照常用中文提问即可;调整时区和语言不保证避免封禁。
- 使用量:新号不马上跑长时间高并发任务,不开多个项目持续刷长上下文或自动化循环,长任务前先确认代理稳定。
- 登录:使用自己长期控制的邮箱,不频繁登录登出,不在多设备、多地区之间来回登录,不共享、拼车或转卖账号,不给陌生插件授权。
- 付款:核对真实账单资料与商店地区要求,不反复切换支付方式或账单地区。
- 第三方工具:检查 gateway、OpenClaw、代理 API key 的授权和实际用途,避免不受控的批量调用。
- 用途:不用于恶意代码、钓鱼、绕过安全机制,或违规的批量注册、爬取和 API 滥用。
遇到异常时,先停止自动重试,记录报错,再检查使用政策、支持地区、DNS/IP、第三方工具、共享情况和付款状态。我的建议是暂停 24–48 小时,留出排查和观察的时间;这不是官方解封时限。明确封禁则走官方申诉。
9. 重新登录前,最后检查一遍
- 会话、记忆、代码、设置和 skills 已按需要备份。
- 旧 CC 登录已退出,环境变量和凭据助手已检查。
- 用过的 Desktop 数据、钥匙串和第三方网关已逐项核对。
- 浏览器打开的是预期 Profile,旧站点登录已处理。
- IP、DNS、WebRTC/UDP、IPv6 已检查,电脑和模拟器均符合预期。
- 时区、语言、浏览器信息已核对,各客户端线路符合预期。
- 新终端、IDE、后台任务重启后,没有重新加载已移除的旧配置。
账号恢复或可用的认证准备好后,在原项目运行 claude --resume,选择检查过的记录继续。无法恢复时,就用交接笔记。留下的是工作进度,省掉重新解释项目的时间。
第 1 步:准备 Gmail,再选 Apple 或 Google Play
先准备一个自己长期使用的 Gmail。它有两个用途:注册美区 Apple ID;用对应的 Google 账号登录 Google Play。
需要 Google 账号,可以看看这个第三方账号渠道,站内有 Gmail 分类。购买前看清账号地区、恢复方式和售后期限,确认邮箱与验证方式由自己掌握。
Apple 的注册步骤单独放在这里:美区 Apple ID 申请图文教程。只切换 App Store,别顺手把 iCloud 也退出了。 两个商店都按各自的地区要求完成验证:Apple · Google Play。
一个邮箱怎么“用两次”?
在 Claude 选择“通过 Apple 登录”,授权时选 “隐藏邮件地址”。Apple 会生成一个转发地址,邮件仍送到原来的收件箱。
Gmail 原地址 ───────────────┐
                           ├→ 同一个收件箱
Apple 隐私转发地址 ──────────┘
这就是我说的“一个邮箱用两次”:两个登录地址,一个收件箱。 它们在 Claude 里可能是不同账号,付款前一定看清 Claude 显示的邮箱,记下转发地址。隐私邮箱说明 · Claude 登录说明
还有一个容易弄混的地方:App Store 用谁付款,不等于 Claude 用谁登录。 iPhone 原生 App 的 Apple 登录使用 iCloud 身份,只换商店账号不会把它一起换掉。授权页面显示哪个账号,就核对哪个。
第 2 步:先接好家宽,模拟器也要走同一条路
我用的是 Clash Verge + Cliproxy 美国家宽。连接顺序如下:
CC / 安卓模拟器 → Clash Verge → 前置代理节点 → Cliproxy 美国家宽
前置节点负责连接家宽代理,最后由家宽访问外网。我的 Clash Verge 配置示例已经脱敏,下载后换成自己的节点、地址、账号和密码。
- 开启 Clash Verge 的 TUN 和 Rule 模式。
- 选择家宽出口。示例包含 BlueStacks 分流,其他模拟器改成自己的进程名。
- 打开 IP / DNS 检测页,看 IP 地区和 DNS 是否符合预期。
- 在模拟器里的浏览器再测一次。 电脑测通了,不代表模拟器也走对了。
- 启动 CC,在 Clash Verge 的 Connections(连接)里检查它实际走的线路。
IP 不好就换,地区也可以选。 Cliproxy 可以按套餐选择国家、州或城市。遇到连接不稳、地区不对的 IP,就用支持轮换的产品换一个,换完重新检测。选到合适的出口后,日常保持同一地区和会话。
我之前排查两台 Mac,配置看起来差不多,其中一台却把未匹配的流量送到了 DIRECT,DNS 也留下直连路径。所以别只看“代理已开启”,要看请求到底从哪里出去。
示例会让其他未匹配的外网流量也走家宽,记得留意流量用量。粘性会话也不代表 IP 永久不变。Cliproxy 接入说明
第 3 步:时区和语言,只给 CC 单独设
我的 Mac 保持新加坡时区,CC 启动时单独用洛杉矶时区。终端语言设成 en_US.UTF-8,不影响用中文和 CC 聊天。
把这个函数放进 ~/.zshrc,已有同名函数就替换:
claude() {
  TZ=America/Los_Angeles LANG=en_US.UTF-8 LC_ALL=en_US.UTF-8 \
    command claude "$@"
}
重新打开终端,输入 claude,以后就从这个入口启动。
示例额外设置了 LC_ALL,避免其他语言设置覆盖 LANG。从 IDE 或脚本启动时,要在对应入口设置这些变量;Linux 先用 locale -a 检查是否装了这个语言环境。
第 4 步:付款选好渠道,订阅慢慢升
Apple:支付宝买礼品卡
照这份支付宝购买教程,买美区、可用于 App Store 的 Apple Gift Card。
收到兑换码后,打开 App Store → 头像 → 兑换礼品卡,确认余额到账,再购买支持余额付款的订阅。支付宝内找不到入口,就看教程里的网站扫码付款路线。
Google Play:试支持美元付款的全币种卡
可以尝试国内发行、支持美元线上付款的全币种卡。添加银行卡,完成银行验证,再付款;是否接受,以 Google Play 地区要求和银行授权为准。支付方式说明
没有安卓手机,就用带 Google Play 的模拟器。先做完第 2 步的网络检查,再登录、安装和付款。 首次 CC 授权可能会打开浏览器,日常写代码仍在终端。
美国账单地址的字段看不懂,可以用免税州地址生成器查看街道、城市、州和邮编示例。生成的是测试地址;Claude、Apple、Google Play 的真实账单仍填写自己的资料。
别跳档,先从 20 美元用起
我的建议是 Free → Pro → Max 5x → Max 20x,每档留半个月以上。
| 阶段 | 怎么用 |
|---|---|
| Free | 先留至少 16 天,确认注册、收信和登录正常;这时还不能把 Free 当作 CC 订阅用 |
| Pro:20 美元/月 | 开始用 CC 做真实项目,再用至少 16 天 |
| Max 5x:100 美元/月 | Pro 经常不够用再升,再隔至少 16 天 |
| Max 20x:200 美元/月 | 确实需要更多额度再升,够用就停在上一档 |
“养号”就是留出时间正常使用,不用挂机刷对话。半个月以上是我的操作建议。
别使劲蹬,单个账号别长期拉满
额度多,也别把一个账号当成全天不停的流水线。 按实际任务使用,少开一堆并发任务,不要为了“把订阅费用回来”持续刷量。
我的经验判断是,单个账号用量过高,更容易被盯上。所以除了慢慢升级,日常使用也要收着点;任务完成就停,不必天天把额度耗光。
付款前看四件事:Claude 邮箱、付款渠道、本次金额、续费日期。 Apple 或 Google Play 买的订阅,就回原渠道管理,付完确认套餐生效。表中是美元月付基准,最终金额看结账页面。套餐与价格 · 订阅渠道
还有一条路:在 OrbStack 的 Linux 里跑 CC
如果想把 CC 和 Mac 本机环境分开,可以装到 OrbStack 的 Linux 里。我之前用过这条路线,当时接的是独立 API,没有搬 Mac 上的订阅登录信息。
# Mac 终端:创建并进入 Linux
orb create --isolated --user dev ubuntu cc-dev
orb -m cc-dev

# Linux 里安装 CC
sudo apt update
sudo apt install -y curl ca-certificates
curl -fsSL https://claude.ai/install.sh | bash -s stable
已有机器就直接进入,不用重复创建。安装后按提示配置 PATH,再检查 Linux 的出口和登录方式。
别把 Mac 的整个 .claude 目录直接搬过去。 共用网关时,还要检查备用线路会不会又用回 Mac 的订阅。Linux 和 Mac 也可能共用一个出口,需要分别确认。OrbStack 隔离说明 · CC 安装文档
总结:先用顺,再加钱
被封号后重来,先备份记录,再清理旧登录。 然后准备账号、检查电脑和模拟器的网络、设好 CC 的启动环境,最后再付费。
20 美元够用,就先用 20 美元。 额度经常不够,再往上升。每档留半个月以上,日常别把单个账号长期拉满,工作记录随手备份,真遇到账号问题也不用把项目从头讲一遍。
评论
还没有评论。成为第一个评论的人!
相关工具


相关文章

Claude Code 的下一站,不是代码,而是你本地的 Obsidian 知识库
探索 Obsidian + Claude Code 如何从知识管理工具转变为你的私密 AI 助手。包含 obsidian-skills、Claudian 插件、Claudesidian 模板的完整指南,以及数据隐私与 AI 能力兼得的最佳实践。
代码不再稀缺之后(二):从 AI 写代码,到 AI 参与交付
离开前东家一年,记录我们以 Claude Code 和 Opus 5.5 为核心构建的金融业务交付工作流:XaC、渐进式规则、Grok Bot 独立评审与测试、PR watch,以及近三个月的实际交付。

Windows 上接入 OpenCode Go 与 Codex:安装、排错和回滚
通过社区 codex-router 在 Windows 上连接 OpenCode Go 与 Codex,核对运行环境、认证、模型调用和回滚步骤。
